Domain livepokern.de kaufen?
Wir ziehen mit dem Projekt
livepokern.de um.
Sind Sie am Kauf der Domain
livepokern.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain livepokern.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Arcserve OLP Ransomware Protection and Recovery Suite Core All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPCR000BDWCALS12C)Arcserve OLP Ransomware Protection and Recovery Suite Core All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre1010,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Core All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPCR000BDWCALS12G)Arcserve GLP Ransomware Protection and Recovery Suite Core All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre960,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arcserve OLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPRR000BDWCALS12C)Arcserve OLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre1110,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bettger, Frank: Lebe begeistert und gewinneLebe begeistert und gewinne , Das Erfolgsbuch für Verkäufer , Lenksäulen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 200205, Produktform: Leinen, Autoren: Bettger, Frank, Seitenzahl/Blattzahl: 258, Keyword: Amerikanischer Verkaufsklassiker; Business; Carnegie; Erfolg; Erfolgreiche Verkaufspraxis; Klassiker Verkauf; Selbstmanagement; Standardwerk Verkaufspraxis; Verkaufen, Fachschema: Leben~Verkäufer~Wettbewerb / Wirtschaft, Fachkategorie: Vertrieb und Marketing, Warengruppe: HC/Wirtschaft/Werbung, Marketing, Fachkategorie: Geschäftswettbewerb, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Oesch Verlag AG, Verlag: Oesch Verlag AG, Verlag: Oesch Verlag AG, Länge: 226, Breite: 151, Höhe: 25, Gewicht: 483, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783858331045 9783858331021, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0160, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
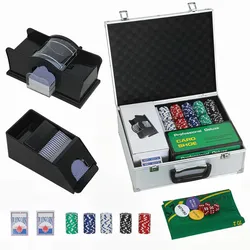
SPORTNOW Pokerkoffer abschließbar Pokerset mit Koffer 300 Chips Karten 5 Würfel DealerEntdecken Sie unser faszinierendes SPORTNOW Poker Set, welches Ihnen das Vegas-Feeling direkt ins Wohnzimmer bringt. Mit 300 professionellen Pokerchips, einem Kartenmischer und einer Kartenbox sorgt es für spannende Wettmomente. Praktisch in einem tragbaren Koffer verstaut, sind die Pokerchips stets einsatzbereit und gut sortiert. Ideal für packende Casinonächte mit Freunden und Familie, um Spielnächte durch ein unterhaltsames Pokererlebnis zu bereichern. Beschreibung: - Komplettset mit 300 Pokerchips, zwei Kartendecks, fünf Acrylwürfeln, Dealer-Button, Small Blind-Button, Big Blind-Button, Matte und drei Chiphaltern- Chips: 60 weiße Chips, 60 rote Chips, 60 blaue Chips, 60 grüne Chips, 60 schwarze Chips- Kartenmischer und Kartenschlitten des Poker Sets für einfaches und faires Spiel- Leichtes ABS-Gehäuse mit Schaumstoffpolstern zum Schutz der Chips- Das Gehäuse ist mit schützenden Aluminiumecken und -polstern ausgestattet- Geeignet für bis zu 8 Spieler für Texas Hold'em - Farbe: Silber- Material: Aluminium, ABS, PS, Acryl- Kofferabmessungen: 36L x 30B x 15H cm- Mattenabmessungen: 90L x 60B cm- Chip: Ø40 x 3,2H mm, 11,5 Gramm- Dealer Button: Ø49 x 5H mm, 13 Gramm- Blind Button: Ø48 x 4H mm, 6,5 Gramm Lieferumfang: ● 300 x Pokerchip● 2 x Kartenspiel● 5 x Würfel● 1 x Dealer-Button● 1 x Small Blind-Button● 1 x Big Blind-Button● 1 x Kartenmischgerät● 1 x Kartenschlitten● 3 x Chiphalter● 1 x Matte● 1 x Tragetasche● 1 x Bedienungsanleitung40,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Arcserve OLP Ransomware Protection and Recovery Suite Core All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPCR000BDWCALS12C)Arcserve OLP Ransomware Protection and Recovery Suite Core All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre1010,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Core All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPCR000BDWCALS12G)Arcserve GLP Ransomware Protection and Recovery Suite Core All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre960,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Arcserve OLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPRR000BDWCALS12C)Arcserve OLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre1110,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bettger, Frank: Lebe begeistert und gewinneLebe begeistert und gewinne , Das Erfolgsbuch für Verkäufer , Lenksäulen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 200205, Produktform: Leinen, Autoren: Bettger, Frank, Seitenzahl/Blattzahl: 258, Keyword: Amerikanischer Verkaufsklassiker; Business; Carnegie; Erfolg; Erfolgreiche Verkaufspraxis; Klassiker Verkauf; Selbstmanagement; Standardwerk Verkaufspraxis; Verkaufen, Fachschema: Leben~Verkäufer~Wettbewerb / Wirtschaft, Fachkategorie: Vertrieb und Marketing, Warengruppe: HC/Wirtschaft/Werbung, Marketing, Fachkategorie: Geschäftswettbewerb, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Oesch Verlag AG, Verlag: Oesch Verlag AG, Verlag: Oesch Verlag AG, Länge: 226, Breite: 151, Höhe: 25, Gewicht: 483, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783858331045 9783858331021, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0160, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Konversion: Eine Strategie in der sozialökologischen TransformatioKonversion: Eine Strategie in der sozialökologischen Transformatio , Die Begrenzung des Klimawandels und die Anpassung der Ökonomie an planetare Grenzen verlangen grundlegende Veränderungen in der Produktions- und Lebensweise.Doch die Transformation verläuft zu langsam und nicht ambitioniert genug. Konversionsstrategien setzen auf gestaltenden Einfluss von Arbeiterinnen und Arbeitern, um Transformationsblockaden auf der Seite der Produktion aufzubrechen. Produkt- und Produktionsalternativen sollen zugleich Naturverbrauch und Emissionen begrenzen und Ansprüche der Beschäftigten auf gute Arbeit erweitern.Sie durchzusetzen, erfordert neue Bündnisse: einen arbeitspolitischen Fokus der Klimabewegung und eine ökologische Interessenpolitik der Arbeiter- und Gewerkschaftsbewegung. Die Beiträge des Jahrbuchs zeichnen Transformationsaufgaben in der Automobilwirtschaft, der Landwirtschaft, im Sozialbereich und im Stoffstrommanagement nach.Sie diskutieren Möglichkeiten politischer Gestaltung im regionalen Strukturwandel, in der Arbeitsmarktpolitik und im Finanzsystem.Sie beziehen Position zu wirtschaftsdemokratischen Perspektiven in der sozialökologischen Transformation. Inhalt: Bartelheimer: Konversion - historische Prägung und strategisches Potenzial Mewes/Keil/ Martens: Konversion als Strategie für die sozial-ökologische Transformation der Automobilzuliefererindustrie Ottaino: Konversion als Strategie für die sozial-ökologische Transformation der Automobilzuliefererindustrie Menges: Urban Mining als Element kreislaufgerechten Wirtschaftens Grupe/von Cramon-Taubadel: Konversionsstrategien in der Landwirtschaft Hirte/Poppinga: Konversionsstrategien in der Landwirtschaft Schaffert: Sozial gerechter Klimaschutz im Deutschen Caritasverband Bez: Industriepolitik und Sektoren der Transformation - ein Blick auf strukturschwache Regionen Sander: Strukturwandel in den ostdeutschen Braunkohleregionen Knuth: Arbeitsmarktpolitik zur Ermöglichung beruflicher Konversionen Ötsch: Konversion und Finanzierungsfragen Hirsekorn/Rosswog: Sozial-ökologische Transformation von der Auto- zur Mobilitätsindustrie zwischen E-Autos und E-Mobilität Mohr: Strategien und Perspektiven der IG Metall Gaßen: Demokratische Konversion als Antwort auf profitgetriebene Deindustrialisierung? Wiethold: Wirtschaftsdemokratie und sozialökologische Transformationsprozesse , Weitere ABS-Teile > Bremsen & Bremsenteile , Erscheinungsjahr: 202411, Produktform: Kartoniert, Titel der Reihe: Ökonomie und Gesellschaft##, Redaktion: Bartelheimer, Peter~Ötsch, Silke, Seitenzahl/Blattzahl: 320, Keyword: Automobilindustrie; Deindustrialisierung; Industriepolitik; Klimaschutz; Landwirtschaft; Urban Mining; Wirtschaftsdemokratie, Fachschema: Wirtschaftspolitik, Warengruppe: HC/Volkswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 135, Höhe: 35, Gewicht: 636, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,39,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.