Domain livepokern.de kaufen?
Wir ziehen mit dem Projekt
livepokern.de um.
Sind Sie am Kauf der Domain
livepokern.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain livepokern.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Kennt jemand das Lied "Ich bin all in, glaub mir, alle Karten auf den Tisch"?
Ja, das Lied heißt "All In" und wurde von dem deutschen Rapper Apache 207 veröffentlicht. Es ist ein bekannter Song, der 2019 erschienen ist und sich in den deutschen Charts platziert hat. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bettger, Frank: Lebe begeistert und gewinneLebe begeistert und gewinne , Das Erfolgsbuch für Verkäufer , Lenksäulen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 200205, Produktform: Leinen, Autoren: Bettger, Frank, Seitenzahl/Blattzahl: 258, Keyword: Amerikanischer Verkaufsklassiker; Business; Carnegie; Erfolg; Erfolgreiche Verkaufspraxis; Klassiker Verkauf; Selbstmanagement; Standardwerk Verkaufspraxis; Verkaufen, Fachschema: Leben~Verkäufer~Wettbewerb / Wirtschaft, Fachkategorie: Vertrieb und Marketing, Warengruppe: HC/Wirtschaft/Werbung, Marketing, Fachkategorie: Geschäftswettbewerb, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Oesch Verlag AG, Verlag: Oesch Verlag AG, Verlag: Oesch Verlag AG, Länge: 226, Breite: 151, Höhe: 25, Gewicht: 483, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783858331045 9783858331021, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0160, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **

Wie werden die Blinds und die Dealer-Markierung beim Texas Hold'em Poker mit 2 Spielern gehandhabt?
Beim Texas Hold'em Poker mit nur 2 Spielern gibt es keine Blinds. Stattdessen wechseln die Spieler abwechselnd die Rolle des Dealers und des Small Blinds. Der Spieler, der als Dealer beginnt, erhält die Dealer-Markierung (Button) und setzt den Small Blind. Der andere Spieler setzt den Big Blind. Nach jeder Hand wechselt die Dealer-Markierung im Uhrzeigersinn und die Spieler wechseln ihre Positionen als Dealer und Small Blind. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
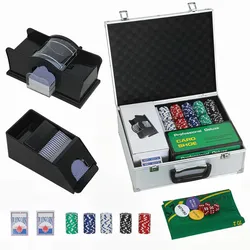
SPORTNOW Pokerkoffer abschließbar Pokerset mit Koffer 300 Chips Karten 5 Würfel DealerEntdecken Sie unser faszinierendes SPORTNOW Poker Set, welches Ihnen das Vegas-Feeling direkt ins Wohnzimmer bringt. Mit 300 professionellen Pokerchips, einem Kartenmischer und einer Kartenbox sorgt es für spannende Wettmomente. Praktisch in einem tragbaren Koffer verstaut, sind die Pokerchips stets einsatzbereit und gut sortiert. Ideal für packende Casinonächte mit Freunden und Familie, um Spielnächte durch ein unterhaltsames Pokererlebnis zu bereichern. Beschreibung: - Komplettset mit 300 Pokerchips, zwei Kartendecks, fünf Acrylwürfeln, Dealer-Button, Small Blind-Button, Big Blind-Button, Matte und drei Chiphaltern- Chips: 60 weiße Chips, 60 rote Chips, 60 blaue Chips, 60 grüne Chips, 60 schwarze Chips- Kartenmischer und Kartenschlitten des Poker Sets für einfaches und faires Spiel- Leichtes ABS-Gehäuse mit Schaumstoffpolstern zum Schutz der Chips- Das Gehäuse ist mit schützenden Aluminiumecken und -polstern ausgestattet- Geeignet für bis zu 8 Spieler für Texas Hold'em - Farbe: Silber- Material: Aluminium, ABS, PS, Acryl- Kofferabmessungen: 36L x 30B x 15H cm- Mattenabmessungen: 90L x 60B cm- Chip: Ø40 x 3,2H mm, 11,5 Gramm- Dealer Button: Ø49 x 5H mm, 13 Gramm- Blind Button: Ø48 x 4H mm, 6,5 Gramm Lieferumfang: ● 300 x Pokerchip● 2 x Kartenspiel● 5 x Würfel● 1 x Dealer-Button● 1 x Small Blind-Button● 1 x Big Blind-Button● 1 x Kartenmischgerät● 1 x Kartenschlitten● 3 x Chiphalter● 1 x Matte● 1 x Tragetasche● 1 x Bedienungsanleitung40,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Bettger, Frank: Lebe begeistert und gewinneLebe begeistert und gewinne , Das Erfolgsbuch für Verkäufer , Lenksäulen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 200205, Produktform: Leinen, Autoren: Bettger, Frank, Seitenzahl/Blattzahl: 258, Keyword: Amerikanischer Verkaufsklassiker; Business; Carnegie; Erfolg; Erfolgreiche Verkaufspraxis; Klassiker Verkauf; Selbstmanagement; Standardwerk Verkaufspraxis; Verkaufen, Fachschema: Leben~Verkäufer~Wettbewerb / Wirtschaft, Fachkategorie: Vertrieb und Marketing, Warengruppe: HC/Wirtschaft/Werbung, Marketing, Fachkategorie: Geschäftswettbewerb, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Oesch Verlag AG, Verlag: Oesch Verlag AG, Verlag: Oesch Verlag AG, Länge: 226, Breite: 151, Höhe: 25, Gewicht: 483, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783858331045 9783858331021, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0160, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Kennt jemand das Lied "Ich bin all in, glaub mir, alle Karten auf den Tisch"?
Ja, das Lied heißt "All In" und wurde von dem deutschen Rapper Apache 207 veröffentlicht. Es ist ein bekannter Song, der 2019 erschienen ist und sich in den deutschen Charts platziert hat. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Wie werden die Blinds und die Dealer-Markierung beim Texas Hold'em Poker mit 2 Spielern gehandhabt?
Beim Texas Hold'em Poker mit nur 2 Spielern gibt es keine Blinds. Stattdessen wechseln die Spieler abwechselnd die Rolle des Dealers und des Small Blinds. Der Spieler, der als Dealer beginnt, erhält die Dealer-Markierung (Button) und setzt den Small Blind. Der andere Spieler setzt den Big Blind. Nach jeder Hand wechselt die Dealer-Markierung im Uhrzeigersinn und die Spieler wechseln ihre Positionen als Dealer und Small Blind. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.